
資安強化
MAVIS
痛點:特權帳號還在用 Excel、共用密碼管理嗎?
權限沒有妥善控管,不只增加資安風險,發生事件時更可能無法追查實際操作人員。
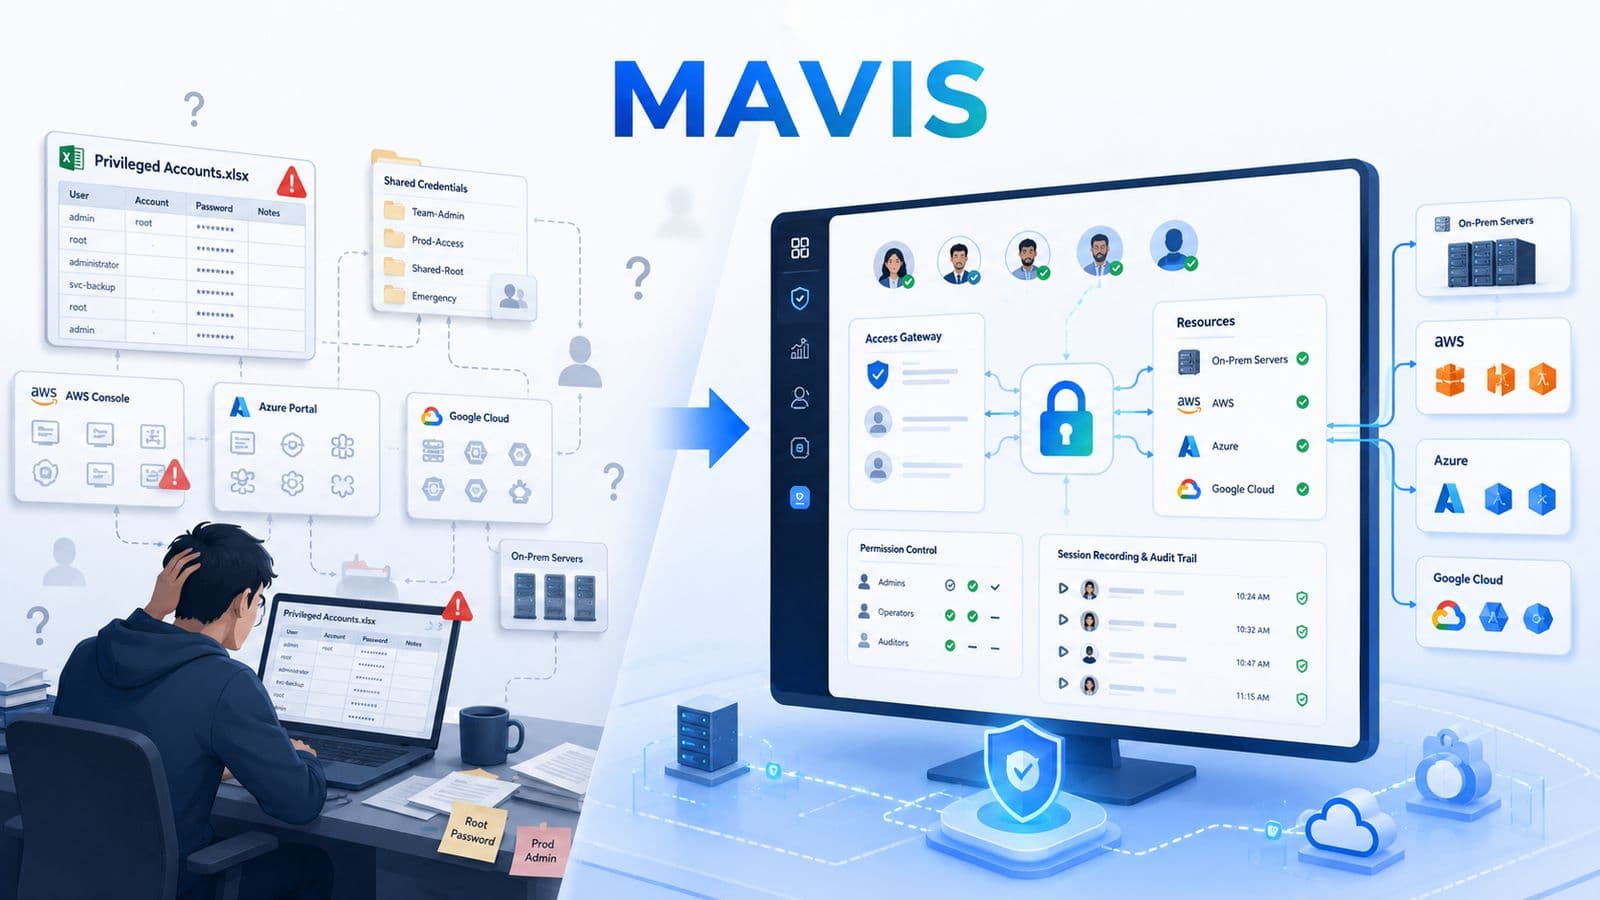
MAVIS 混合多雲特權帳號管理解決方案
特權帳號還在用 Excel 管?MAVIS 把地端、AWS、Azure、GCP 的連線權限收進同一個入口,每一次操作自動錄影存證。
MAVIS 解決什麼問題
MAVIS 的做法是在使用者和 IT 資產之間加一層閘門。所有人透過 MAVIS 登入,系統依照角色、部門和專案配給最小必要權限。連線過程全程錄影,操作指令逐筆記錄,日誌不可竄改。不管你的伺服器在機房裡還是在 AWS、Azure、GCP 上,管理入口只有一個。
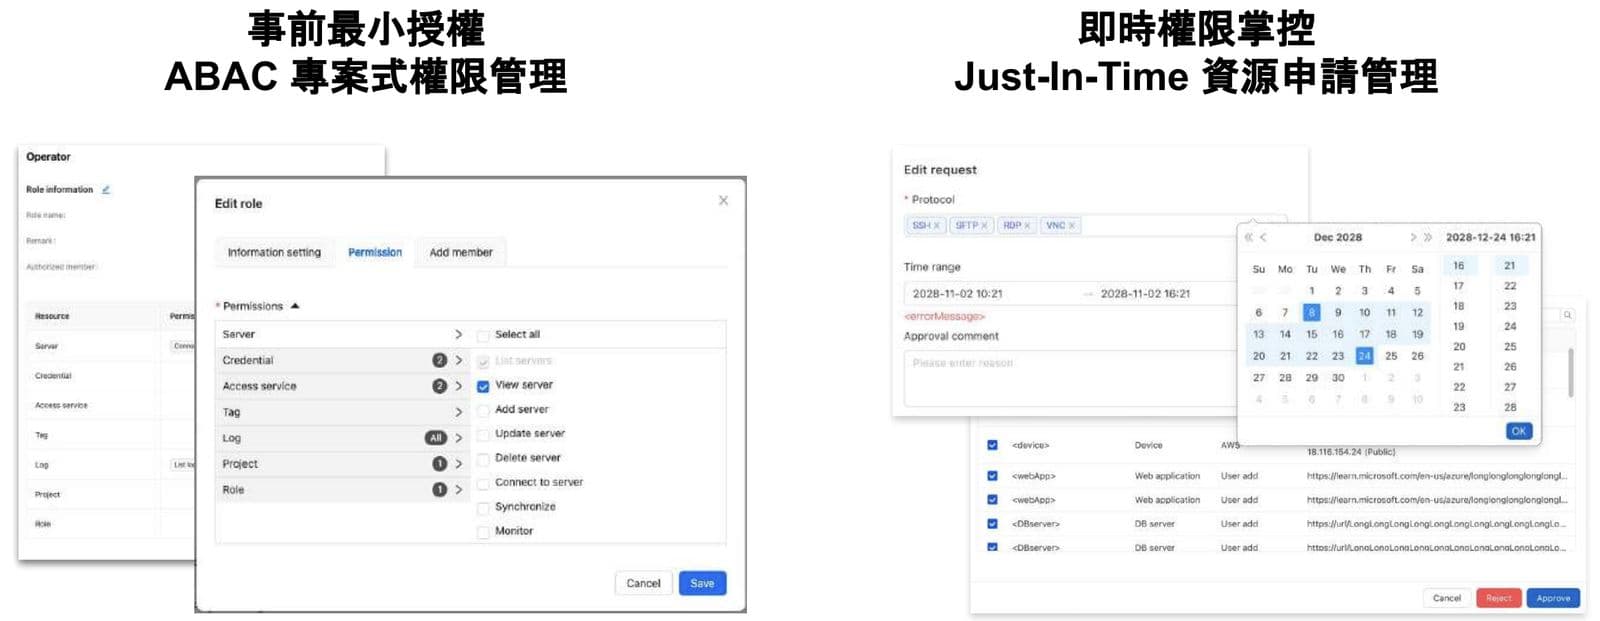
誰能碰什麼、碰多久,系統控管而不是口頭約定
ABAC 屬性式權限 + 臨時存取申請,到期自動回收
MAVIS 採用 ABAC(Attribute-Based Access Control)模型,權限不是寫死在角色表裡,而是根據使用者的身份屬性、所屬專案和時間條件動態決定。要臨時存取一台正式環境的資料庫?提出申請,主管核准後開通,時間到了自動關閉。不會有人忘記回收權限、也不會有閒置半年的高權限帳號躺在那裡。
管理者可以即時觀看任何一條連線的操作畫面。如果偵測到預設黑名單中的 SSH 指令(例如 rm -rf /),系統會立刻中斷連線並發送通知。
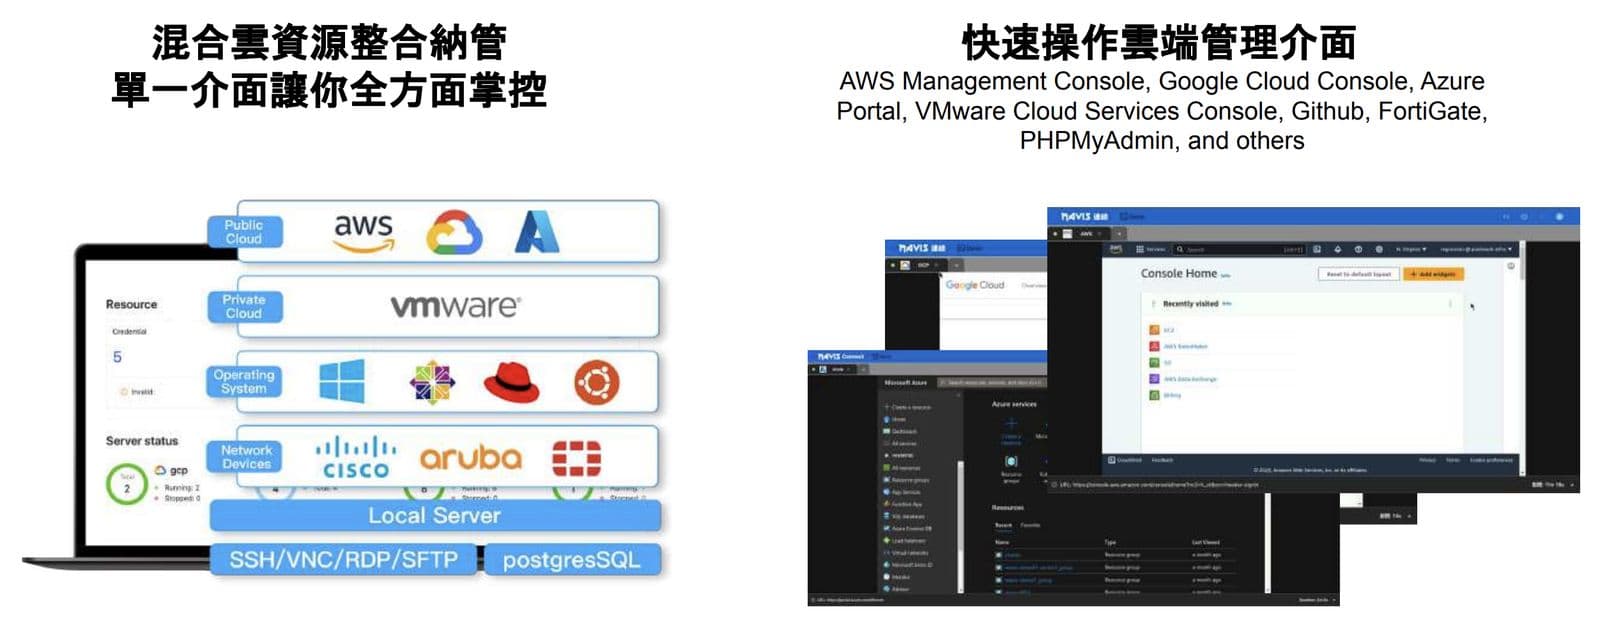
AWS、Azure、GCP 加上地端機房,一個介面切換
整合雲端主控台和常用網頁應用程式
根據 Flexera 2023 年調查,72% 的企業已經是混合多雲架構。管理者每天在 AWS Console、Azure Portal、GCP Console 之間切換,每個平台各一組帳號密碼,操作紀錄分散在不同地方。
MAVIS 把這些雲端主控台和 VMware、FortiGate、GitHub、PHPMyAdmin 等工具的入口收進同一個管理介面。使用者用一組 MAVIS 帳號(經 MFA 驗證)登入後,選擇要操作的資源就直接跳轉,不需要再輸入該資源的帳密。帳號密碼由 MAVIS 代管,使用者本人看不到也帶不走。
每一次連線都有影片記錄
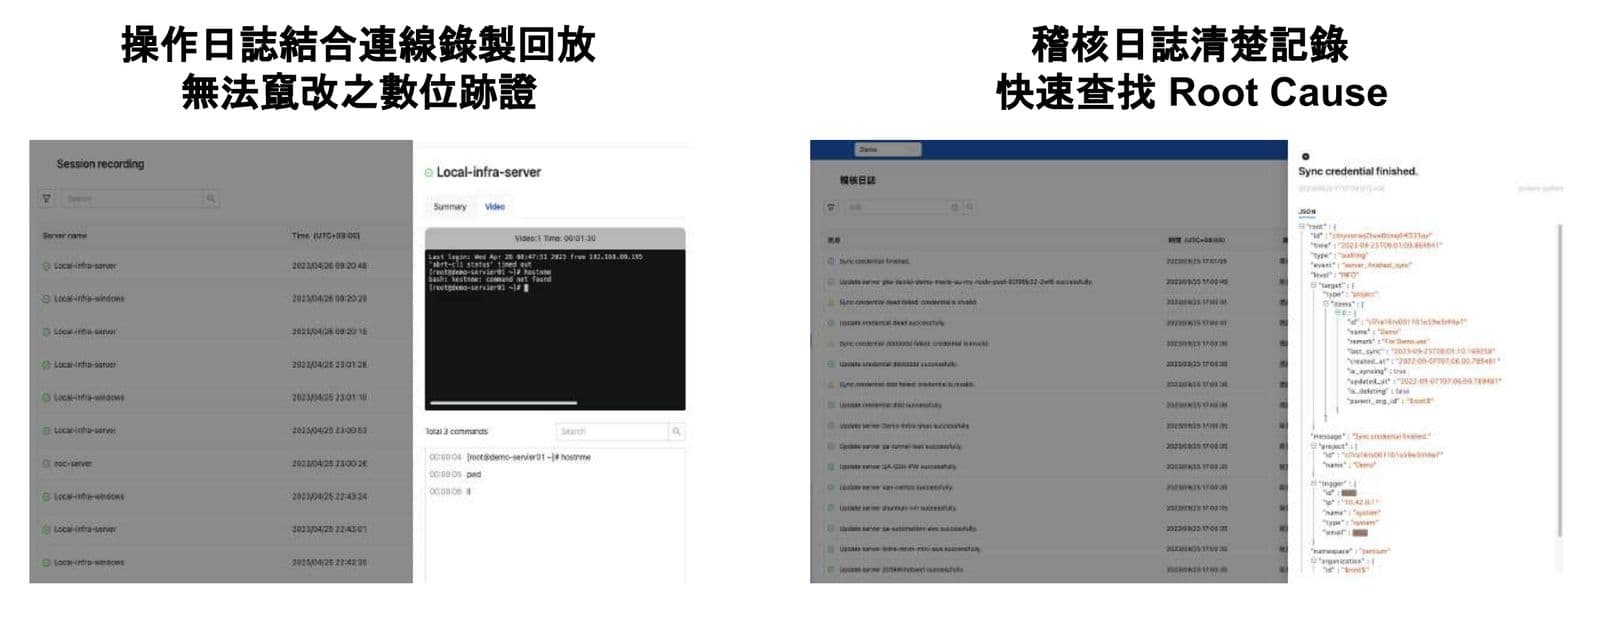
操作畫面錄影、指令逐筆存檔、日誌不可竄改
過去要監控廠商遠端操作,有的公司在旁邊架攝影機拍螢幕,有的派人坐在旁邊盯。這兩種方法在遠端作業的場景下完全失效。
MAVIS 對每一條連線自動錄製操作畫面,影像儲存後無法修改。稽核人員事後可以用時間軸拖拉回放,也可以用關鍵字搜尋特定指令(例如 DROP TABLE)直接跳到那個時間點。即使五個人共用同一組特權帳號登入,MAVIS 也能分辨出每一段操作是哪位使用者做的。日誌可以接進你現有的 SIEM 系統,不需要另外維護一套。
稽核來的時候,你不用趕工
覆蓋 ISO 27001、PCI DSS、NIST CSF、IEC 62443 的權限控制與日誌要求
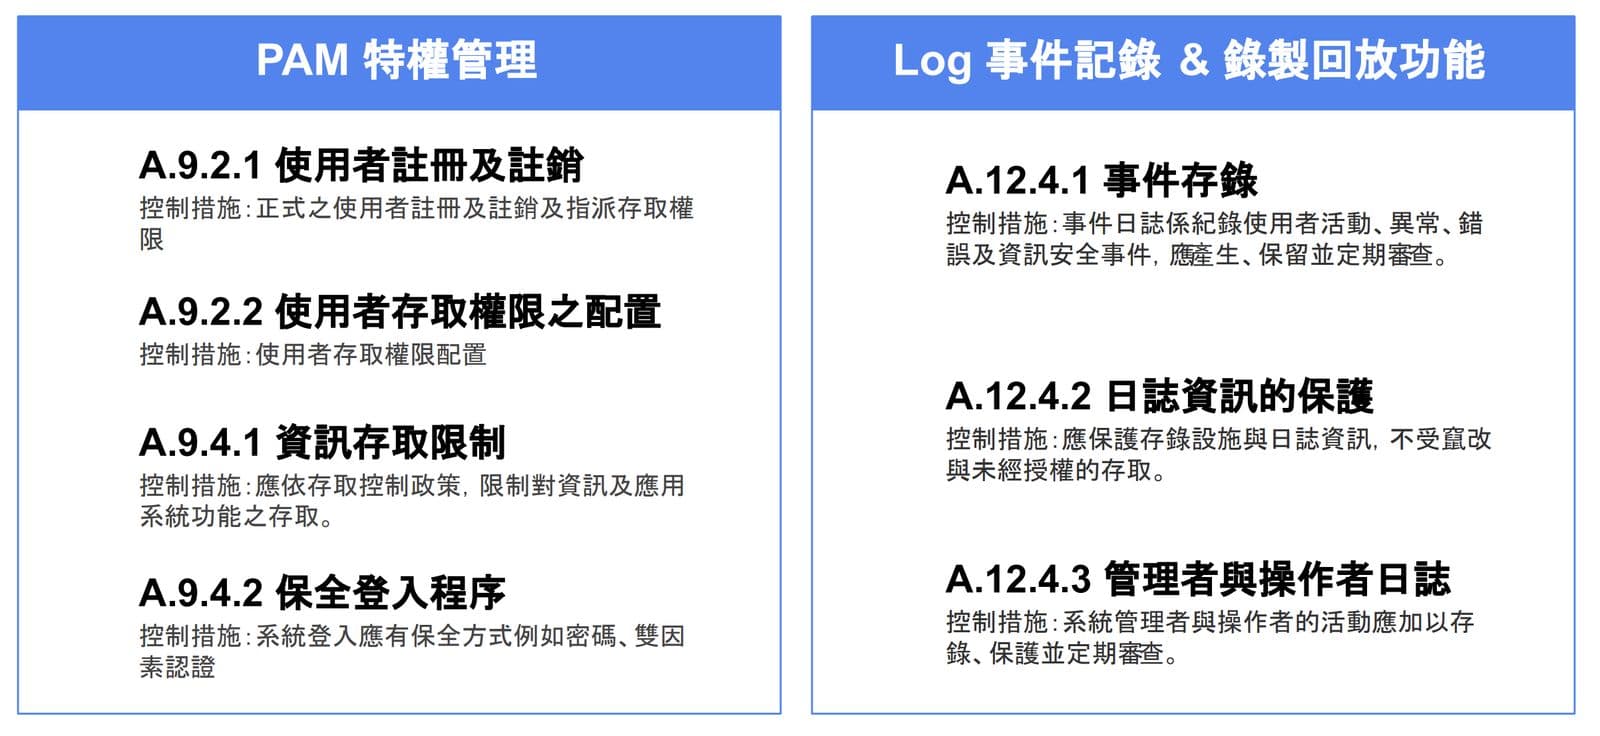
這些國際標準反覆要求的其實就兩件事:誰有權限碰什麼,以及碰了之後有沒有留紀錄。MAVIS 的 ABAC 權限管理對應 ISO 27001 A.9 存取控制、PCI DSS 第 7 和第 8 項要求;連線錄影和不可竄改日誌對應 ISO 27001 A.12 日誌紀錄、NIST CSF PR.AC 和 PR.DS。IEC 62443 的工業場域要求也在覆蓋範圍內。
產品本身已取得 2024 年 Cybersecurity Excellence Award 三項金獎(連線監控與紀錄、特權存取管理、雲端特權存取管理)。日常維運中自然就把合規要求做完,稽核期間不需要另外拼湊報告。
Demo 與 POC
MAVIS 可部署於地端或混合架構。如果想先看實際操作畫面,歡迎安排產品 Demo。需要用自己的環境跑測試的話,也可以直接進入 POC 階段。